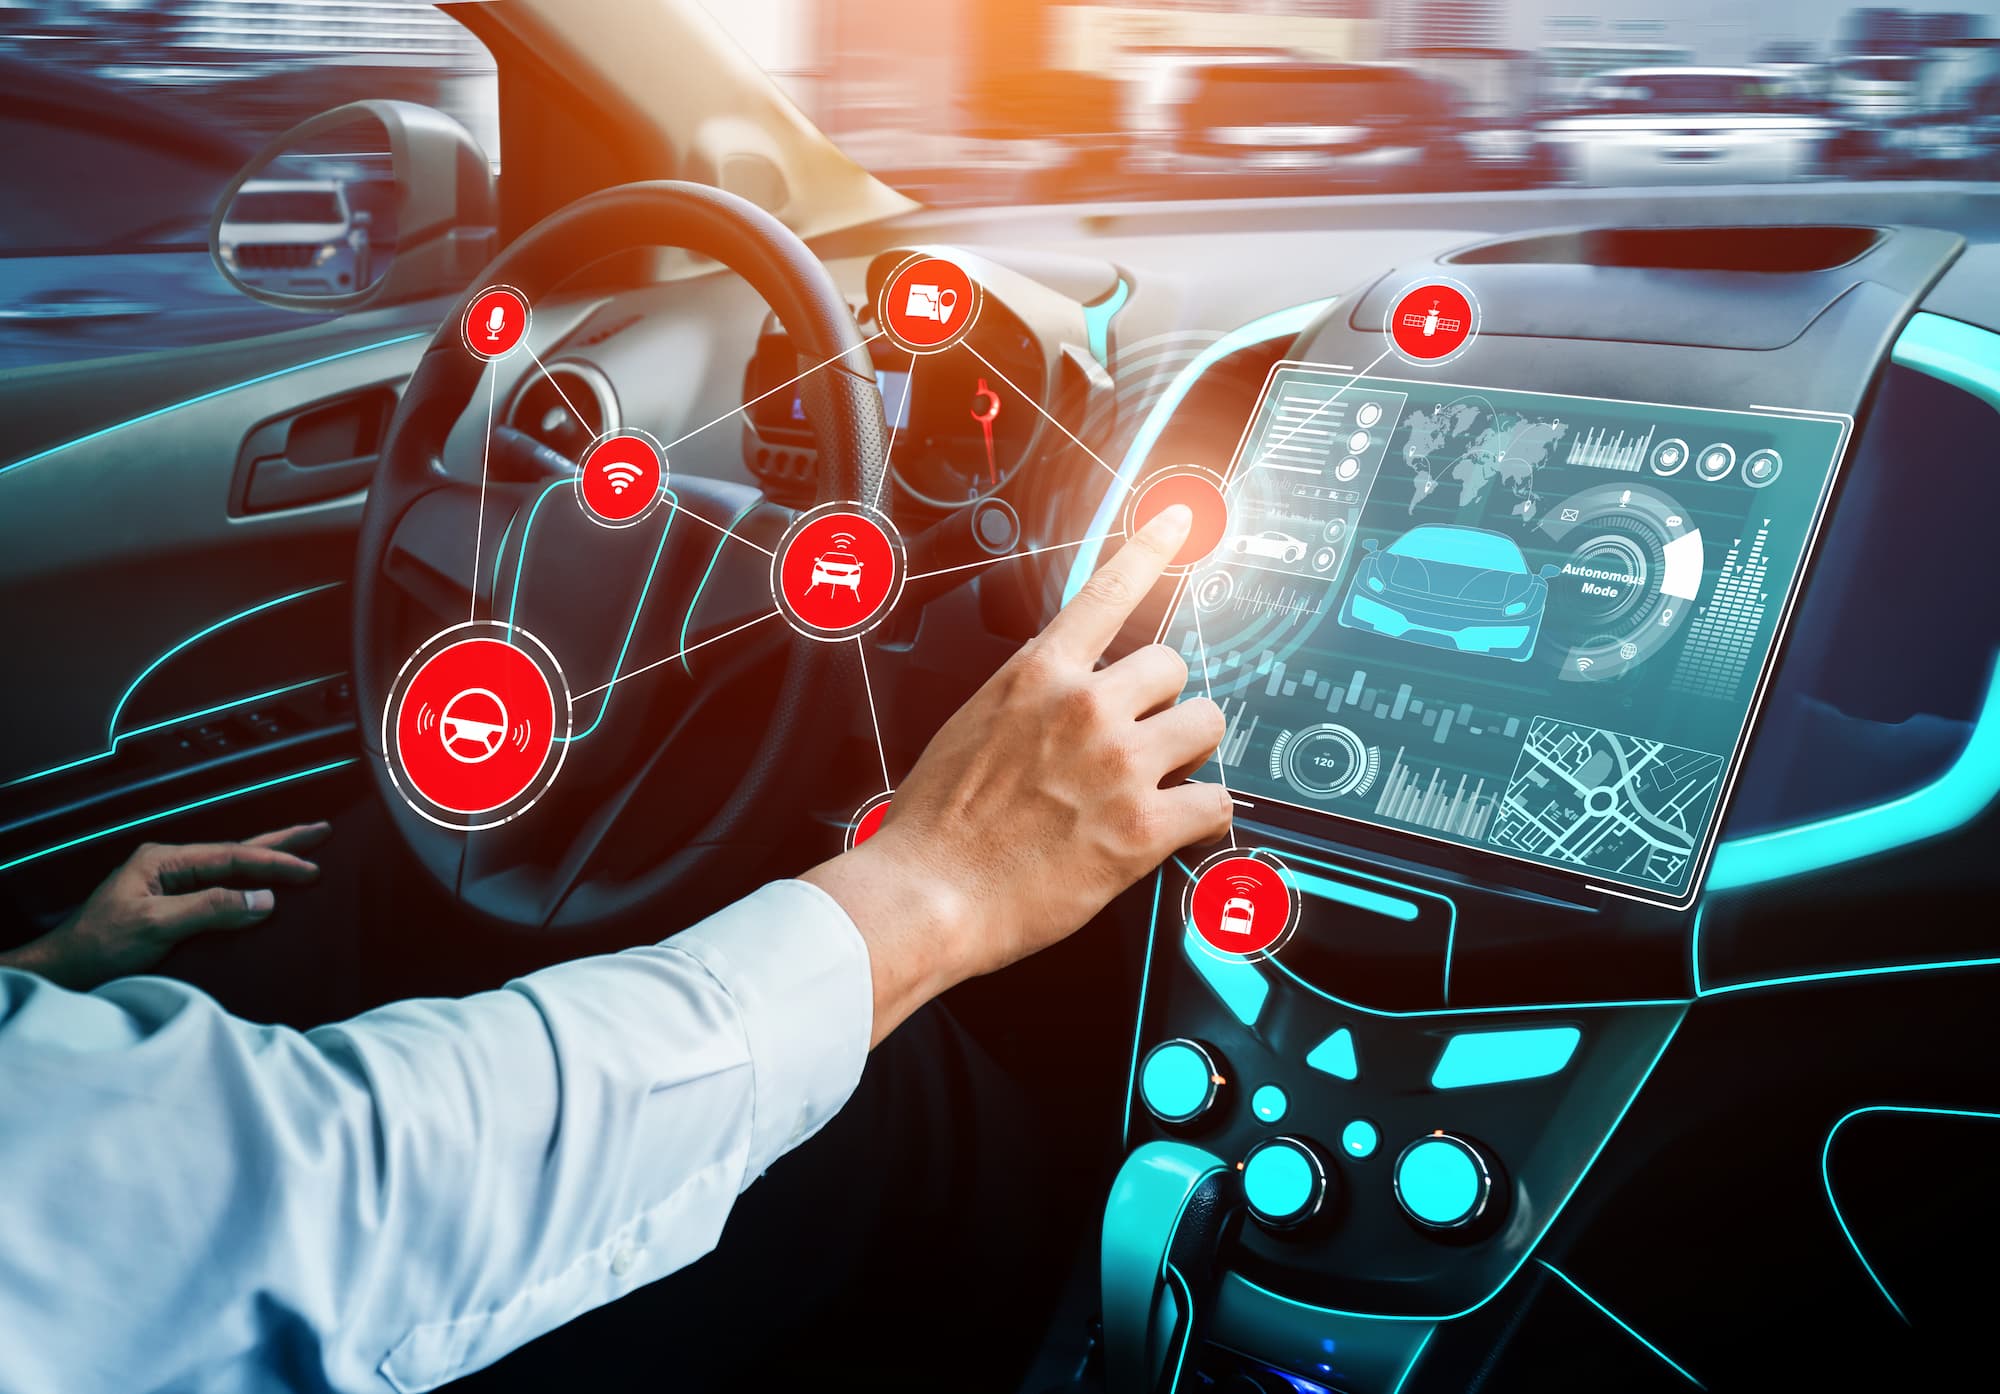
現代の車は、単に人や荷物を運ぶ機械ではありません。
カーナビ、GPS、通信機能、車載カメラ、マイク、スマートフォンとの連携。車の中には、さまざまなデジタル技術が組み込まれています。スマートフォンのアプリからドアを解錠したり、車の位置を確認したり、離れた場所からエンジンを始動したりできる車もあります。
こうした機能は、私たちの暮らしを便利にしてくれます。
しかし、インターネットにつながるということは、車が外部と情報をやり取りする仕組みを持つということでもあります。
もし、車載システムや通信サービスに欠陥があったらどうなるのでしょうか。
車の位置を知られるだけでなく、ドアを不正に解錠されたり、車載システムを遠隔操作されたりする可能性もあります。カメラの映像や位置情報など、プライバシーに関わるデータが意図せず記録・共有される問題も考えられます。
現代の車は、いわば「大きなタイヤがついたスマートフォン」になりつつあるのです。
実際に起きた車の遠隔ハッキング
車のハッキングは、映画の中だけの話ではありません。研究者が実際の車や通信システムの脆弱性を検証し、遠隔操作が可能になることを実証した事例があります。
2015年、走行中のジープを遠隔操作
2015年、セキュリティ研究者のチャーリー・ミラー氏とクリス・ヴァラセク氏は、インターネットにつながる車載システムの脆弱性を利用し、ジープ・チェロキーを遠隔から操作できることを実証しました。
車載エンターテインメントシステムへの侵入を足掛かりに、ラジオやエアコンなどの機能だけでなく、車両の制御に関わるシステムにも影響を及ぼせることを示しました。実験では、走行中の車の変速やブレーキなどに介入する様子も公開されました。
この問題を受け、フィアット・クライスラー・オートモービルズは約140万台を対象とするリコールを発表しました。
この事例が示したのは、車内の娯楽機能と走行に関わる制御システムが適切に分離・保護されていなければ、思いもよらない経路から安全性が脅かされる可能性があるということです。
参考:WIRED「Hackers Remotely Kill a Jeep on the Highway」
2024年、Kiaのシステムに見つかった脆弱性
2024年には、Kiaのインターネット上の管理システムに脆弱性が見つかったと、米誌WIREDが報じました。
研究者らは、メーカーのウェブシステムの欠陥を利用し、対象となる車の位置を追跡したり、ドアを解錠したり、クラクションを鳴らしたり、エンジンを始動させたりできることを実証しました。
問題は、車そのものだけにあったわけではありません。車とスマートフォンの連携などを管理する、メーカー側のウェブシステムが侵入口になっていました。
つまり、車のセキュリティを考えるときには、車載コンピューターだけでなく、メーカーのサーバー、スマートフォンのアプリ、管理システムなども含めて考える必要があります。
この脆弱性については、メーカーへの報告後に対策が行われたと報じられています。すべてのKia車が現在も同じ方法で操作できるという意味ではありません。
参考:WIRED「Millions of Vehicles Could Be Hacked and Tracked Thanks to a Simple Website Bug」
2026年にも明らかになった、車のセキュリティ問題
車のデジタル化が進むなか、2026年にも、遠隔操作やデータ管理に関する問題が報じられています。
BYD車への遠隔アクセス実験
2026年9月、オーストラリアのABCニュース番組「Four Corners」は、サイバーセキュリティ専門家がBYDのプラグインハイブリッド車「Shark 6」を調査した結果を報じました。
報道によると、専門家は車両のシステムにアクセスし、ドアのロック、車載スピーカー、ワイパー、ライトなどを遠隔から操作する実験を行いました。走行中の実験では、ライトを消灯させる操作も実演されました。
専門家は、アクセスに利用した部分にはパスワードが設定されていなかったと説明しています。一方、ブレーキやカメラなど、より重要な機能へのアクセスは確認できなかったと報じられています。
これは、メーカーが車を遠隔管理できる仕組みや、そのアクセス経路が適切に保護されているかという問題を浮き彫りにする事例です。
ただし、これは専門家が車両の脆弱性を調査・実証した報道であり、一般の利用者が同じ方法で簡単に操作できることや、メーカーが実際に悪用したことを示すものではありません。
それでも、車の機能がソフトウェアで制御され、外部からアクセスできる仕組みを持つ以上、不正アクセスを防ぐ対策が欠かせないことは明らかです。
参考:ABC News「We got a cybersecurity expert to hack this BYD. It was too easy」
ノルウェー軍の演習で車載カメラの映像が保存されていた
2026年10月には、ノルウェー軍の演習で使用されたレンタカーの車載カメラが、兵士の出入りや移動の様子を記録していたと報じられました。
報道によると、演習で使用された車の車載画面を操作した際、車内に保存されていた映像が発見されました。映像には、誰が車に乗り降りしたか、どこを移動したか、各施設にどれくらい滞在したかといった情報が映っていました。軍の施設の門や扉を開けるための暗証番号が記録されていたとも報じられています。
対象車には、中国メーカーDeepalの車両が含まれていたとされています。
重要なのは、映像が記録されていたことと、その映像が第三者に送信・取得されたことは別の問題だという点です。報道時点では、映像が車外に送信されたのか、第三者がアクセスしたのかは確認されていません。映像は発見後に削除されたと報じられています。
この事例は、車載カメラが便利な機能である一方、利用者が意識していない映像記録が、機密情報や個人情報を残してしまう可能性を示しています。
参考:AFP「Did Chinese cars squeal on Norway’s military?」
後付けの盗難防止装置にも脆弱性
2026年7月には、米誌WIREDが、米国で多くの車に取り付けられていた後付けの盗難防止装置に、重大なセキュリティ上の問題が見つかったと報じました。
研究者の調査では、同じ固定の認証情報が複数の装置で使われていたことが問題になりました。装置は車のドアロックや警報、エンジンの始動制御などに接続されており、認証情報が悪用されれば、ドアの解錠や警報の停止、エンジンの始動不能化などにつながるおそれがあるとされました。
この事例は、車を製造したメーカーのシステムだけが危険なのではないことを示しています。販売店などで後から取り付けられた機器も、車の重要な機能につながっていれば、セキュリティ上の弱点になり得ます。
車の安全性を考えるときには、車両本体だけでなく、後付けの装置や連携アプリ、外部サービスまで含めて確認する必要があります。
車は、どんな情報を集めているのか
コネクテッドカーが扱う情報は、車の速度や燃料残量だけではありません。搭載機能や設定によって、次のような情報が関係します。
- 位置情報:GPSによる現在地や移動経路
- 映像:周囲を撮影するカメラや、車内カメラの映像
- 音声:音声アシスタントや通話機能などに関係する音声データ
- 個人情報:アカウント情報、連絡先、車両の利用履歴など
- 車両情報:走行状態、故障診断データ、各種センサーの情報
- 接続機器の情報:Bluetoothなどで接続したスマートフォンに関係する情報
もちろん、すべての車がこれらを常時収集しているわけではありません。搭載されている機器や機能、設定、メーカーのデータ管理方針によって異なります。
重要なのは、どの情報を取得し、どこに保存し、誰がアクセスでき、何の目的で利用するのかという点です。
たとえば、位置情報が蓄積されれば、自宅や勤務先、よく訪れる場所、移動する時間帯などが推測できる場合があります。カメラの映像に人の顔や施設の出入口が写り込むこともあります。
個人の移動履歴であっても、積み重なれば生活の様子を詳しく把握できる情報になり得ます。
カメラやマイクは、盗み見・盗み聞きに利用されるのか
カメラやマイクを搭載した車では、遠隔から不正にアクセスされる可能性も、セキュリティ上の検討対象になります。
ただし、カメラやマイクが搭載されていることと、実際に第三者が遠隔から映像や音声を取得したことは別の話です。
実際にどこまでアクセスできるかは、車種やシステム、脆弱性、認証方法などに左右されます。ここで紹介した遠隔操作の事例も、すべての車でマイクの盗聴が実行されたことを示すものではありません。
一方で、カメラが記録した映像が車内に保存されているだけでも、管理が不十分なら問題になります。ノルウェー軍の事例が示すように、利用者が意識していない映像記録が、移動経路や施設の情報などを残してしまう場合があるからです。
これは特定の国の車だけに当てはまる話ではありません。どのメーカーの車であっても、記録機能の仕様、保存場所、通信の有無、データへのアクセス権限を確認することが重要です。
メーカーや国によって、リスクは違うのか
車のデータ管理を考えるうえで、メーカーの所在国や資本関係が話題になることがあります。
特に近年は、中国系メーカーを含むコネクテッドカーについて、車両が取得した情報の管理先や、海外のサーバーとの通信、外国政府がデータにアクセスできる可能性などが安全保障上の論点になっています。
ただし、メーカーの国籍や資本関係だけで、情報が実際に流出している、あるいは意図的に監視していると断定することはできません。個別の事例では、確認された事実と、将来起こり得るリスクを分けて考える必要があります。
一方で、車が大量の位置情報や映像を取得でき、インターネットを通じて通信できる以上、データの管理方法や法的なアクセス権限を検証することには意味があります。
この問題は、中国系メーカーに限らず、世界中の自動車メーカー、通信事業者、クラウドサービス事業者に共通する課題です。
各国で進む、コネクテッドカーの規制
車のサイバーセキュリティは、メーカーの自主的な取り組みだけに任せるのではなく、国際的なルールや制度によっても対策が進められています。
国連欧州経済委員会(UNECE)の車両規則には、車のサイバーセキュリティ管理を扱う「UN R155」と、ソフトウェア更新管理を扱う「UN R156」があります。
これらは、車両への攻撃を防ぐための管理体制や、ソフトウェア更新を適切に実施する仕組みなどを求めるものです。車を販売する時点だけでなく、開発から製造、運用、更新までを通じてセキュリティを管理する考え方が重視されています。
米国でも、コネクテッドカーに使われる技術をめぐり、安全保障上の懸念を背景に規制が整備されました。米商務省は2025年1月、中国またはロシアとの一定の関係を持つ車両通信システムのハードウェアやソフトウェアなどについて、特定の取引を禁止する最終規則を発表しました。
これは、世界中のすべての中国製車両を一律に禁止するという単純な制度ではありません。対象となる技術や関係性、適用時期などを定めた規制です。
こうした動きの背景には、車が移動手段であると同時に、個人情報や周囲の情報を収集できる通信機器になっているという認識があります。
私たちは、車を選ぶときに何を確認すればいいのか
車の便利な機能をすべて避ける必要はありません。大切なのは、機能の便利さだけでなく、どのように情報が扱われるかにも目を向けることです。
購入時や利用時には、次の点を確認しておくとよいでしょう。
- 収集するデータ:位置情報、映像、音声、連絡先など、どの情報を取得するのか
- 保存先と送信先:車内だけに保存するのか、メーカーや外部のサーバーに送信するのか
- 利用目的:サービス提供、故障診断、広告、分析など、何のために使われるのか
- 第三者との共有:関連会社や外部事業者にデータが提供されることがあるのか
- 設定の変更:カメラ、マイク、位置情報、スマートフォン連携などを個別に停止できるのか
- セキュリティ更新:脆弱性が見つかったとき、どのように修正プログラムが提供されるのか
- アカウント管理:認証方法や、車を売却・譲渡するときの個人情報の消去方法はどうなっているのか
- 後付け機器の安全性:販売店などで取り付けた盗難防止装置や通信機器の更新・認証管理は適切か
また、車内でスマートフォンを接続する場合には、連絡先や通話履歴などの同期設定にも注意が必要です。レンタカーや中古車では、前の利用者のアカウントや個人情報が残っていないかも確認したいところです。
便利さと引き換えに、何を預けているのか
インターネットにつながる車は、運転支援、遠隔操作、故障診断、ソフトウェア更新など、多くの便利な機能を実現しています。
しかし、通信機能が増えれば、守るべき情報や、攻撃者が狙う可能性のある入口も増えていきます。
2015年には走行中のジープへの遠隔操作実験が公表され、2024年にはメーカーのウェブシステムを通じた車両操作の脆弱性が報じられました。そして2026年には、BYD車への遠隔アクセス実験、ノルウェー軍の演習で見つかった車載映像の保存、後付け盗難防止装置の脆弱性など、異なる経路から車のセキュリティと情報管理の問題が明らかになっています。
これらの事例は、車載システムだけでなく、メーカーのウェブサービス、クラウド、カメラの保存設定、後付け機器など、車を取り巻く仕組み全体を守る必要があることを示しています。
必要なのは、特定のメーカーや国だけを問題視することではありません。どんなデータを集め、どこに送り、誰が扱い、どのように守っているのか。その仕組みを確認することです。
車を選ぶ基準は、価格や燃費、走行性能だけではありません。自分の情報をどのように扱う車なのかも、これからは重要な判断材料になっていくのではないでしょうか。
参考資料
- WIRED:Hackers Remotely Kill a Jeep on the Highway — 2015年のジープ遠隔操作実験
- WIRED:Millions of Vehicles Could Be Hacked and Tracked Thanks to a Simple Website Bug — 2024年のKiaウェブシステムの脆弱性
- ABC News:We got a cybersecurity expert to hack this BYD. It was too easy — 2026年のBYD車への遠隔アクセス実験
- AFP:Did Chinese cars squeal on Norway’s military? — 2026年のノルウェー軍演習での車載映像の保存
- WIRED:A Device Hidden in Cars Across the US Leaves Them Vulnerable to Hacking and Paralysis. Patch It Now — 2026年の後付け盗難防止装置の脆弱性
- UNECE:Cyber Security and Software Updates — UN R155・R156に関する情報
- 米商務省・産業安全保障局:Commerce Finalizes Rule to Secure Connected Vehicle Supply Chains from Foreign Adversary Threats — 2025年の米国コネクテッドカー関連規則
- 米国運輸省道路交通安全局(NHTSA):Vehicle Cybersecurity — 車両のサイバーセキュリティに関する情報